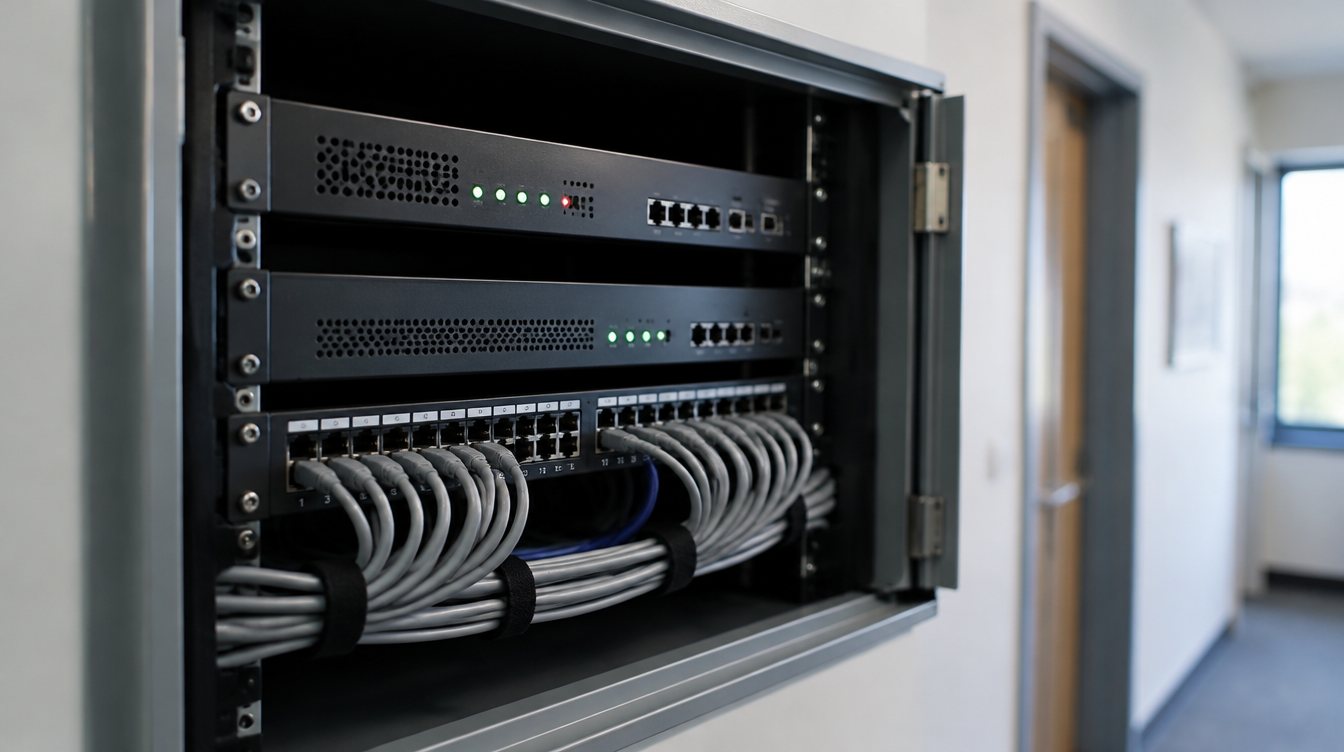
Uw firewall, VPN-server en router zijn de voordeur van uw netwerk. Precies die voordeur wordt de komende jaren vaker aangevallen. Dat verwachten de AIVD en de MIVD, die op 7 oktober samen met het NCSC een cyberadvies over zogeheten edge devices publiceerden. De boodschap is niet nieuw, maar wel scherper dan voorheen: aanvallen via deze apparaten nemen volgens de diensten de komende jaren aanzienlijk toe.
Wat is er aan de hand
Edge devices zijn de apparaten aan de rand van uw netwerk: de firewall, de VPN-toegang voor thuiswerkers, de router en portalen die vanaf internet bereikbaar zijn. Volgens de AIVD kennen vooral Chinese hackers deze apparaten bijzonder goed. Ze bestuderen westerse hard- en software tot in detail en hebben soms zelfs de broncode in handen. Daardoor vinden ze zwakke plekken voordat de fabrikant ervan weet. AI helpt aanvallers bovendien om lekken sneller te vinden en te misbruiken.
Het gaat niet alleen om spionage bij overheden en grote bedrijven. Ook Nederlandse organisaties zijn al via dit soort apparaten binnengedrongen, en andere criminele groepen gebruiken dezelfde route. Een gekraakte firewall is vaak het begin van een ransomware-aanval.
Wat betekent dit voor uw organisatie
Het NCSC zegt het nuchter: vrijwel elke organisatie die met internet verbonden is, heeft minstens één edge device. Ook een mkb-bedrijf met twintig medewerkers. Wie niet weet welke apparaten dat zijn, weet ook niet welke deuren openstaan. Soms hangt een apparaat zelfs per ongeluk aan internet, bijvoorbeeld een oude router of een beheerpagina die ooit tijdelijk is opengezet.
Een tweede punt dat de diensten noemen: bij incidenten ontbreken vaak bruikbare logbestanden. Logging staat uit, wordt maar kort bewaard of staat alleen op het apparaat zelf. Een aanvaller die het apparaat heeft overgenomen, kan die sporen dan gewoon wissen. Achteraf is dan nauwelijks vast te stellen wat er is gebeurd en welke gegevens zijn ingezien.
Wat u nu kunt doen
- Maak een lijst. Welke firewalls, VPN-servers, routers en portalen heeft u, welke zijn vanaf internet bereikbaar en welke gegevens en systemen liggen erachter?
- Neem ze op in uw updatebeleid. Installeer beveiligingsupdates voor deze apparaten zo snel mogelijk, en spreek vooraf af hoe u omgaat met een korte onderbreking tijdens het patchen.
- Bouw meerdere lagen. Tweestapsverificatie op VPN en beheer, beheertoegang niet open naar internet, en een netwerk dat in segmenten is opgedeeld, zodat een inbreker niet meteen overal bij kan.
- Bewaar logs centraal. Stuur logbestanden naar een afgeschermde, centrale plek en bewaar ze lang genoeg om een incident te kunnen onderzoeken.
- Ga uit van het slechtste geval. Volgens de diensten is niet elke aanval te voorkomen. Leg vast wie wat doet bij een incident en oefen dat.
Wat Qteco voor klanten doet
Voor klanten met beheerde netwerken houden wij de firewalls en VPN-toegang centraal bij: wij weten welke apparaten er staan, welke firmware erop draait en welke beheerpoorten openstaan. Beveiligingsupdates plannen wij in en voeren wij uit, met tweestapsverificatie op beheer en VPN als vast uitgangspunt. Naar aanleiding van dit advies lopen wij voor onze klanten na of er apparaten onbedoeld vanaf internet bereikbaar zijn en of logging lang genoeg en buiten het apparaat zelf wordt bewaard.
Weet u niet zeker welke deuren bij u openstaan? Plan een gesprek met een van onze engineers en we brengen het samen in kaart.
Bronnen
- MIVD en AIVD verwachten toename Chinese cyberaanvallen via edge devices — AIVD (2026-10-07)
- Cyberadvies Edge devices structureel doelwit van Chinese cyberactoren — AIVD (2026-10-07)
- Veiligheidsdiensten verwachten toename Chinese cyberaanvallen — NCSC (2026-10-07)
- AIVD waarschuwt voor Chinese cyberaanvallen op vpn-servers en firewalls — Security.nl (2026-10-07)
Lees ook
NCSC waarschuwt: kritiek WordPress-lek actief misbruikt
Citrix NetScaler misbruikt voordat de patch bestond
Inloggen zonder inloggen-de techniek achter het omzeilen van MFA
Klaar om zorgeloos te draaien?
Plan een vrijblijvende kennismaking. We brengen uw IT en security in kaart en laten zien waar het verschil zit.
Plan een gesprek →