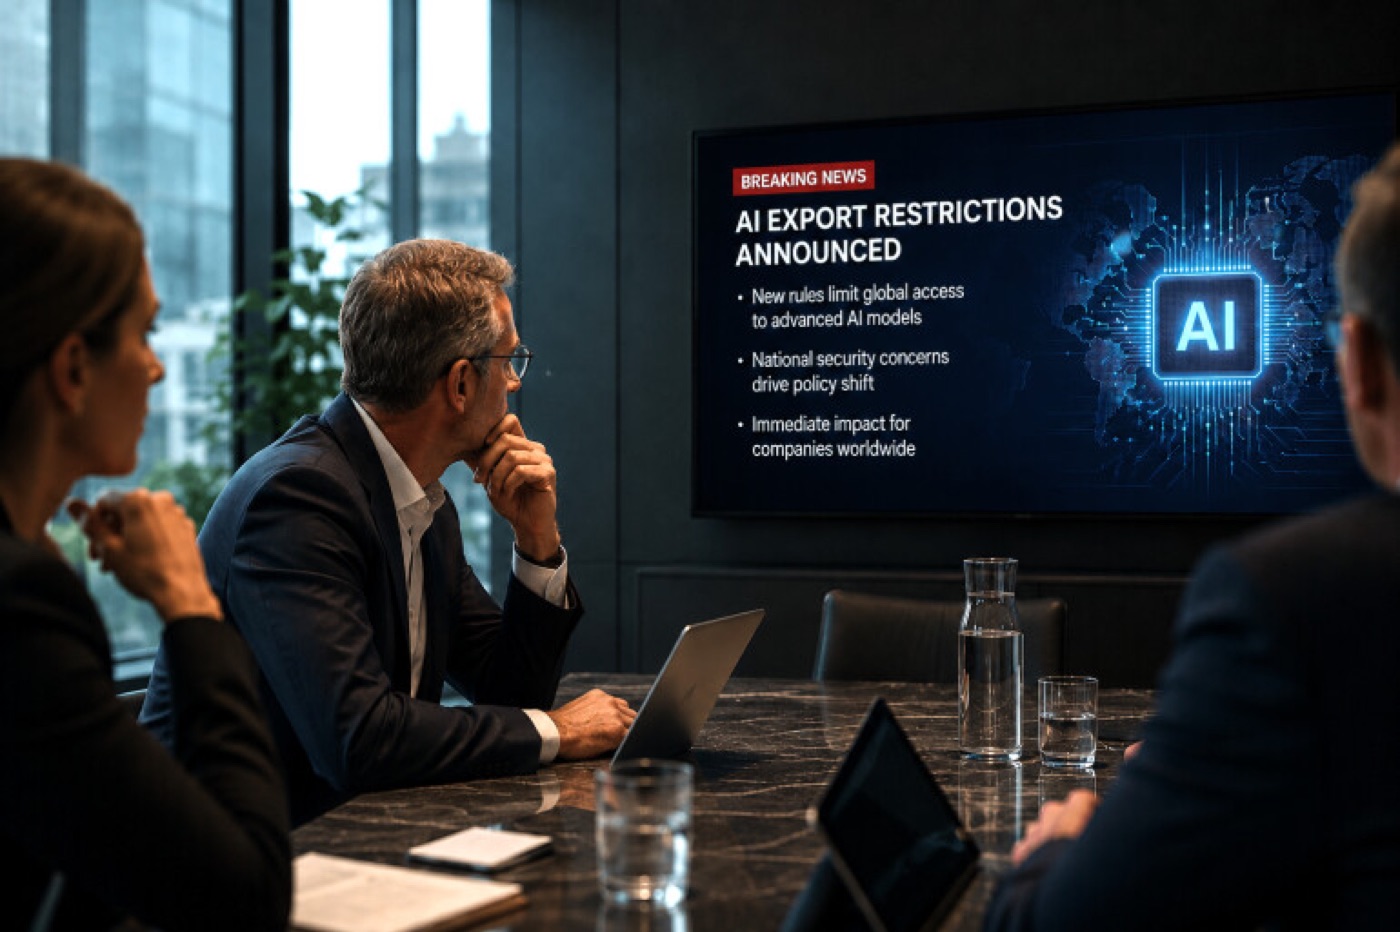
Het wilde westen van AI loopt op zijn einde. Met de Europese AI-verordening (Verordening 2024/1689) bemoeit de overheid zich actief met de toegankelijkheid, veiligheid en transparantie van AI. De verordening is op 1 augustus 2024 in werking getreden en wordt gefaseerd van toepassing: de verboden en de plicht tot AI-geletterdheid gelden sinds 2 februari 2025, de regels voor algemene AI-modellen sinds 2 augustus 2025, en het algemene toepassingsmoment was 2 augustus 2026. Voor bestuurders is dit geen IT-thema meer, maar een bestuursvraag.
AI-verordening (AI Act) — de Europese wet die AI-toepassingen indeelt naar risico: verboden praktijken, hoog risico met zware eisen, beperkt risico met transparantieplichten, en minimaal risico zonder extra eisen. Hoe ingrijpender de toepassing, hoe zwaarder de verplichtingen.
Van vrijheid naar verantwoording
Jarenlang gold er één regel voor generatieve AI: er waren geen regels. Bedrijven experimenteerden vrij en niemand stelde de lastige vragen. Die periode is voorbij. Systemen die mensen beoordelen, bij sollicitaties, kredietverlening of fraudedetectie, vallen in de hoogste categorie, met eisen rond documentatie, menselijk toezicht en datakwaliteit. Onacceptabele toepassingen, zoals manipulatie of sociale scoring, zijn simpelweg verboden.
Wat er wél en niet is uitgesteld
De Europese Commissie heeft eind 2025 met de zogeheten Digital Omnibus voorgesteld de zwaarste verplichtingen voor hoog-risico-AI later te laten ingaan, om organisaties meer tijd te geven. Wat níet is uitgesteld: de transparantieplicht. Sinds 2 augustus 2026 moeten gebruikers weten dat ze met een AI-systeem te maken hebben, bijvoorbeeld bij een chatbot op uw website. Ook de plicht om medewerkers voldoende AI-geletterd te maken geldt al.
Wat de boardroom nu moet regelen
- Inventariseer alle AI-gebruik, ook de "shadow AI" die buiten IT om is binnengeslopen.
- Stel governance en beleid op: wie mag wat, met welke data, en wie is aanspreekbaar.
- Classificeer per toepassing het risico en de bijbehorende verplichtingen.
- Borg data en privacy: AI en de AVG zijn onlosmakelijk verbonden.
- Maak AI een vast agendapunt op directieniveau en leg besluiten vast.
Ook het mkb ontkomt er niet aan
Wie AI-tools inkoopt of als toeleverancier in een keten zit, krijgt de eisen doorgeschoven, net als bij NIS2 met cybersecurity. Opdrachtgevers zullen aantoonbare beheersing eisen. Organisaties die nu hun AI-huishouding op orde brengen, lopen straks vooruit; wie wacht, loopt achter de feiten aan.
Veelgestelde vragen
Geldt de AI-verordening ook als wij alleen ChatGPT of Copilot gebruiken?
Ja, als gebruiker heeft u verplichtingen: AI-geletterdheid van medewerkers, transparantie richting klanten waar dat van toepassing is, en zorgvuldig gebruik van persoonsgegevens. De zwaarste eisen liggen bij aanbieders en bij hoog-risicotoepassingen.
Wat is AI-geletterdheid concreet?
Dat medewerkers begrijpen wat de tools kunnen en niet kunnen, welke data erin mag en hoe ze output controleren. Een korte training plus een intern AI-beleid dekt dit voor de meeste organisaties.
Waar begin ik als bestuurder?
Met een inventarisatie: welke AI wordt gebruikt, door wie, met welke data. Daarna beleid en één verantwoordelijke. Qteco helpt met de inventarisatie en met AI-oplossingen die binnen uw eigen beveiligde omgeving draaien.
De overheid is wakker. De vraag is of uw boardroom dat ook is. Lees hoe veilige AI-development bij Qteco werkt, of plan een gesprek.
Bronnen
- Verordening (EU) 2024/1689 (AI-verordening) — EUR-Lex (2024-07-12)
- Regels voor betrouwbare artificiële intelligentie in de EU (samenvatting) — EUR-Lex
- Voorstel Digital Omnibus AI, COM(2025) 836 — EUR-Lex
Lees ook
Klaar om zorgeloos te draaien?
Plan een vrijblijvende kennismaking. We brengen uw IT en security in kaart en laten zien waar het verschil zit.
Plan een gesprek →